版本回滚防护机制
欧yi交易所下载的每次更新都携带单调递增版本号,客户端拒绝安装低于当前版本的包体,防止攻击者诱导降级到已知漏洞版本。
通常是因为下载过程中网络中断导致文件不完整,或从非官方渠道获取了被修改的包体。请删除已下载文件,回到官网重新下载并核对SHA-256摘要,不要忽略系统警告强行安装。
欧yi交易所下载后可在设置中绑定指纹或面容,私钥签名操作需本地生物特征确认,生物数据不出安全芯片,服务器仅接收验证结果。
欧yi交易所下载完成后,APP内推送针对新设备的防钓鱼指南,用交互式案例演示假官网与真客户端的差异,提升用户识别能力。
欧yi交易所下载的每次更新都携带单调递增版本号,客户端拒绝安装低于当前版本的包体,防止攻击者诱导降级到已知漏洞版本。
欧yi交易所下载客户端与网关之间启用证书双向校验,每个会话动态协商密钥,抓包工具无法解密传输内容,防止下载后登录环节被嗅探。
欧yi交易所下载渠道与第三方安全团队建立漏洞报送通道,发现客户端缺陷可提交至加密邮箱,修复后向报送者发放奖励。
欧yi交易所下载的更新包采用差分算法,仅传输变更部分,校验耗时控制在300毫秒内,用户无需等待完整包下载即可完成安全升级。
第一步,在浏览器手动输入官网地址,避免点击搜索广告中的仿冒链接。第二步,找到下载页后先核对页面底部的SHA-256摘要,复制备用。第三步,下载完成后用系统文件管理器计算哈希,与页面摘要比对。第四步,安装时留意系统权限请求,欧yi交易所下载的APP不会索要通讯录或短信权限。第五步,首次启动后立即在安全设置中开启生物识别与二次验证,再执行注册或导入钱包操作。
安卓端完整包约85MB,iOS端约120MB,安装后占用约200MB。增量更新包通常只有15-30MB,不会频繁占用大量存储。建议预留500MB空间保证更新与缓存正常运作。
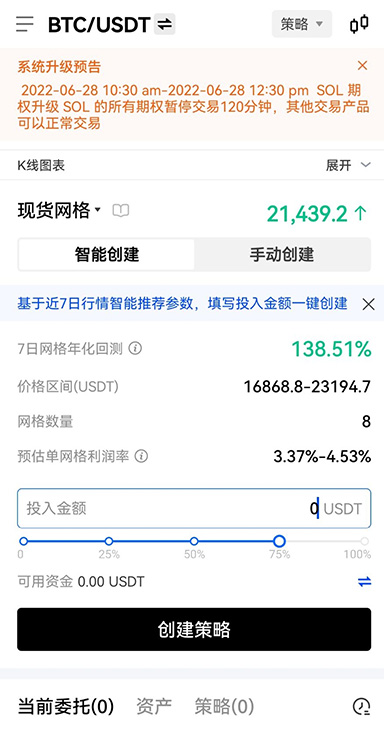
欧yi交易所下载的APP支持生成离线签名二维码,私钥设备不联网即可完成交易授权,扫码广播环节仅传输已签名交易,隔绝网络攻击面。
首次打开欧yi交易所下载的APP时,设备指纹与行为基线同步建立,异常登录或大额转出会触发二次验证,风控模型随使用习惯动态调整。
官方客户端检测到模拟器环境会限制交易功能,仅允许查看行情。这是防止自动化脚本批量操作的安全策略。建议在实体手机上完成欧yi交易所下载与注册,避免功能受限。
欧yi交易所下载的APK/IPA文件在构建时嵌入非对称签名,安装前系统自动比对公钥指纹,任何篡改都会触发安装中止,从源头阻断二次打包风险。
每一次下载都是安全链路的起点。现在就访问官网,核对摘要值,完成欧yi交易所下载,让后续每一笔操作都跑在可信底座之上。