安装包签名自校验
每次启动时比对编译期写入的证书指纹,与服务器下发的白名单做交叉验证,篡改过的包会在加载阶段被拦截,不会进入交易界面。
客户端与服务端各自持有独立证书,握手时互相验签,中间人无法仅靠伪造服务器证书完成劫持,数据通道在建立前就已排除风险。
在网页端查看所有已授权设备列表,可远程撤销可疑终端的访问权限,与APP登录记录联动。
提供公开的哈希校验页面,输入文件摘要即可比对是否为官方发布的版本,辅助用户自行验证。
每次启动时比对编译期写入的证书指纹,与服务器下发的白名单做交叉验证,篡改过的包会在加载阶段被拦截,不会进入交易界面。
只有用户主动点击粘贴时才会读取剪贴板,后台进程无法静默获取地址或密码,从系统层面切断偷梁换柱。
核心逻辑经过控制流平坦化处理,调试器附加时触发异常分支,逆向分析成本大幅提高,减少漏洞被利用的窗口期。
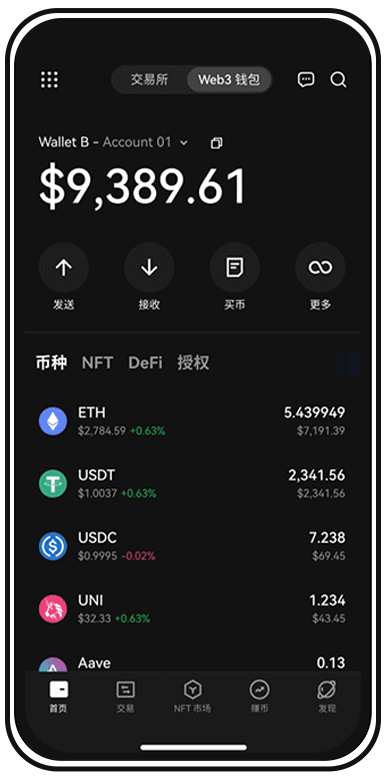
安装后进入“关于”页面查看版本号和签名指纹,与官网公布的哈希值比对。篡改包通常版本号异常或签名信息缺失。另外正版APP首次启动会主动检测环境,异常设备会弹窗提示,这也是一个判断依据。
这是系统级限制,需在设置中为当前浏览器或文件管理器开启“允许安装未知应用”权限。安装完成后建议关闭该权限,减少后续误装风险。不同品牌路径略有差异,通常在“安全”或“应用管理”菜单下。
每次打开APP都会对核心so库做哈希比对,发现不一致立即终止进程并提示重新下载,避免带病运行。
通讯录、短信等权限默认不申请,仅在使用扫码或提币时按需触发,用户可在系统设置中逐项关闭。
配合官方APP使用,在断网设备上完成交易签名,再通过二维码回传,私钥全程不触网。
从WiFi切到移动数据时会重新走一次双向证书握手,防止在不可信热点下被降级攻击,保障会话连续性。
先确认下载页域名与官方公布的一致,不要从搜索结果里的广告位进入。下载后别急着安装,先核对文件大小和SHA-256摘要。安装时留意系统证书提示,颁发者信息模糊就暂停。首次启动会要求设置独立密码,不要与邮箱或社交账号相同。完成注册后先小额测试充提,确认地址无误再加大操作。最后在设置里开启二次验证,并把备用码抄在纸上而非截图。
别让一个来路不明的安装包毁掉所有安全设置。花两分钟从官方通道重新获取,核对哈希、验签安装,把风险挡在门外。