密钥分片存储
用户的私钥信息以分片形式分散存储,单一节点无法还原完整密钥,ok官方下载场景下即使设备丢失也能通过分片机制降低泄露概率。
APP运行在独立沙箱环境中,敏感操作与系统资源隔离,即使某个模块出现异常也不会波及密钥存储区,降低连锁风险。
每次安装与校验结果生成日志保存在本地,出现异常时可导出排查,帮助用户定位是传输问题还是设备环境问题。
密钥以分片形式存储,换机时通过助记词或备份文件在新设备上恢复,恢复过程同样经过签名校验。不要通过聊天工具传输备份文件,用离线方式更稳妥。
用户的私钥信息以分片形式分散存储,单一节点无法还原完整密钥,ok官方下载场景下即使设备丢失也能通过分片机制降低泄露概率。
旧版本在签名有效期内可以继续使用,但建议通过增量校验更新到最新版。若旧版本证书临近过期,启动时会提示重新获取安装包,按提示操作即可。
ok官方下载的每个安装包附带独立数字签名,客户端启动时逐段比对哈希值,任何字节被改动都会触发中止,从源头阻断篡改风险。
先删除已下载的文件,检查网络是否被代理拦截,然后重新从本页入口获取安装包。如果仍然失败,换一个网络环境再试,多数情况是传输过程中文件被替换或下载不完整。
新版本出现兼容问题时,可通过安全通道回滚至上一验签通过的版本,回滚包同样经过签名校验,不留安全空窗。
版本更新时只校验变更分片的哈希值,无需重新下载完整包,既节省流量又缩短校验时间,弱网环境下体验更顺畅。
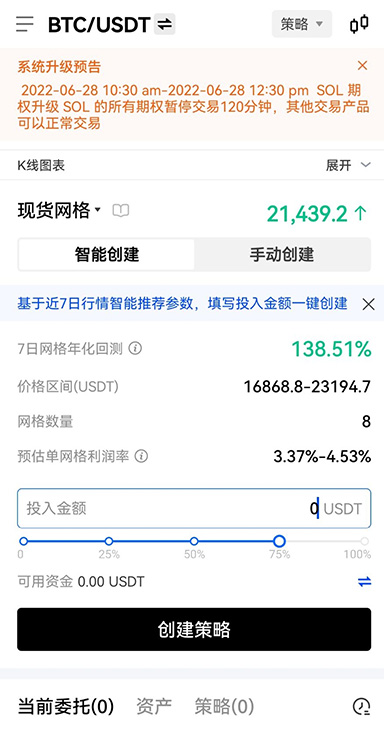
不会。APP遵循权限最小化原则,只访问自身沙箱目录和用户主动授权的文件。通讯录、短信、相册等权限默认不申请,可在系统设置中逐项核对。
ok官方下载全程走加密传输通道,安装包在分发过程中以密文形态存在,中途节点无法窥探或替换内容,降低中间人攻击面。
官方渠道发布的安装包附带渠道指纹,用户可对照页面公示值核验来源,快速识别非官方渠道分发的文件。
核心签名公钥预置于客户端本地,校验过程不依赖实时联网获取,即使网络被劫持也无法伪造通过校验的安装包。
安装包已经过签名校验,入口就在本页。花两分钟完成下载与首次自检,比事后补救更省心。现在就获取,让每一次启动都从可信状态开始。