ok注册,零知识证明架构下的安全注册通道

端到端加密分布式验证抗量子设计

ok注册并非简单的表单提交,而是一套基于零知识证明与分布式密钥分片的安全身份创建流程。用户注册时,系统在本地生成加密凭证,仅将验证哈希上链,原始信息不离开设备。这意味着你的注册数据从第一步就处于加密隔离状态,后续交易与资产操作均继承该安全基底。

官网注册 APP下载

新用户注册即可领取 100 USDT 专属权益

ok注册后忘记密码还能找回吗?

可以。ok注册采用密钥分片恢复机制,在登录页选择“通过分片恢复”,按提示输入注册时备份的分片信息即可重置密码,无需客服介入。

多设备安全同步

ok注册支持多设备密钥分片同步,你可以在手机与硬件钱包间分配私钥分片,注册后任一设备丢失都不影响账户恢复与资产安全。

隐私计算交易网关

ok注册用户可启用隐私计算网关,交易指令在加密状态下完成匹配与清算,链上仅可见零知识证明,隐藏交易细节。

ok注册的底层安全架构如何运作

ok注册的安全架构分为三层:设备层负责生成并保管私钥分片;传输层采用混合加密通道,注册请求与响应均被封装;存储层将验证哈希分布式记录于多个独立节点。注册时,设备生成密钥对并签名注册请求,平台验证签名有效性后创建账户映射,全程原始身份数据不出设备。

ok注册如何保障你的身份数据不被滥用

ok注册引入零知识证明与最小化披露原则。你只需证明自己满足注册条件(如年龄、地区),而无需提交完整证件。所有验证在本地完成,平台仅获得“通过”或“拒绝”的结果。注册记录与交易行为隔离存储,任何内部人员无法关联你的身份与资产活动。

ok注册核心优势:从注册即开始的安全闭环

注册请求并行验证

ok注册的验证节点采用并行处理架构,身份证明与密钥指纹同步校验,注册确认时间压缩至秒级,无需等待串行审核。
分布式密钥分片

ok注册完成后,账户恢复密钥被拆分为多个分片,分别存储于独立的安全模块中。单点泄露不会导致完整密钥暴露,恢复权限始终由你掌控。

注册即激活风控

完成ok注册后,账户自动接入行为风控引擎,异常登录与交易尝试会被实时拦截,并触发多因素验证,无需手动配置安全策略。
链上密钥恢复网络

基于ok注册的密钥分片,生态内提供去中心化恢复网络。当设备丢失时,可通过守护者节点重组分片,恢复账户访问权。

ok注册新手三步安全入门

第一步:在官网下载正版APP,检查安装包签名与官网公布指纹一致。第二步:打开APP点击注册,设置强密码并启用生物识别解锁。第三步:完成注册后立即备份密钥分片,将分片存储于不同物理位置,切勿截图存放在线。

硬件隔离执行环境

ok注册的密钥生成与签名操作在设备的安全飞地或可信执行环境中完成,与操作系统隔离,恶意软件无法读取注册过程中产生的敏感数据。
ok注册安全架构的移动端实现

ok注册后接入的生态安全服务

ok注册后如何确认密钥分片已正确备份?

注册完成后进入安全中心,点击“验证分片备份”,系统会要求你输入任意两个分片的内容进行交叉校验,校验通过即表示备份有效。

ok注册要求提交身份证安全吗?

ok注册的身份验证在本地完成零知识证明转换,平台仅接收验证结果而非证件原件。你可以选择仅验证年龄与地区,无需上传完整身份证照片。

ok注册时提示“密钥生成失败”怎么办?

通常因设备安全环境异常或存储空间不足导致。请检查系统时间是否准确,关闭VPN后重试;若仍失败,尝试在APP设置中清除缓存或更换设备注册。
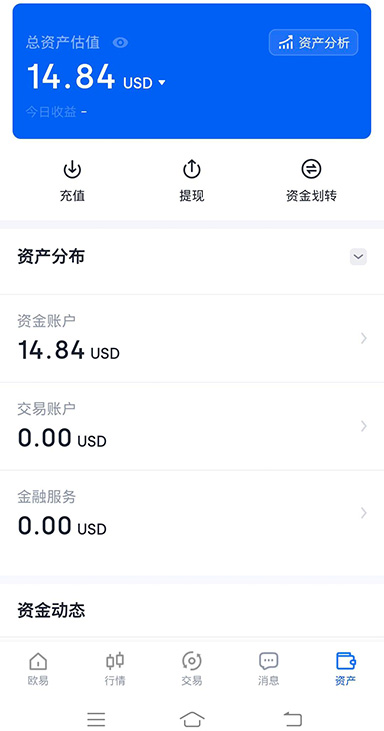
注册即得安全仪表盘

ok注册

ok注册完成后,账户自动生成安全仪表盘,实时展示密钥分片状态、登录设备列表与风险评分,所有安全指标一目了然。
ok注册 常见问题指南

1ok注册支持哪些设备的安全飞地?
目前支持搭载Secure Enclave的iOS设备、具备TEE的Android设备以及主流硬件钱包。注册时APP会自动检测设备能力并启用对应的隔离环境。
2分布式身份聚合器
ok注册账户可接入分布式身份聚合器,将多个链上身份与注册凭证关联,统一管理授权范围,避免重复提交身份信息。
3零知识身份验证
注册时提交的身份信息经零知识证明转换,平台可验证真实性却无法获取原始数据。即使数据库被攻破,攻击者也无法还原你的证件内容。
4本地密钥生成
ok注册过程中,非对称密钥对在用户设备本地生成,私钥永不触网。服务器仅接收公钥指纹用于账户映射,从源头杜绝私钥泄露风险。
5抗量子签名预置
ok注册流程已预置抗量子签名算法选项,注册时即可启用后量子密钥对,为未来量子计算威胁提前布局,保护长期资产安全。

现在完成ok注册,即刻启用零知识安全架构

安全架构不等人。立即通过官网完成ok注册,让你的第一笔加密资产从诞生就处于密钥分片与零知识证明的双重保护之下。